Cara Menghindari QR Code Phishing yang Makin Sulit Dikenali, Periksa Tujuan Link Sebelum Melanjutkan

Penggunaan QR Code semakin luas untuk pembayaran, menu digital, promosi, login, tiket, hingga akses berbagai layanan online. Kemudahan tersebut juga dimanfaatkan dalam QR Code phishing atau quishing, yaitu modus yang mengarahkan pengguna ke halaman berbahaya melalui kode yang terlihat normal. Karena alamat tujuan tidak langsung terlihat sebelum QR dipindai, pengguna perlu membangun kebiasaan memeriksa link dengan teliti. Pemanfaatan TEKNOLOGI yang aman bukan hanya bergantung pada fitur keamanan perangkat, tetapi juga pada ketelitian sebelum membuka halaman atau memberikan informasi pribadi.
Kenali Cara Quishing Menyamarkan Tautan Berbahaya
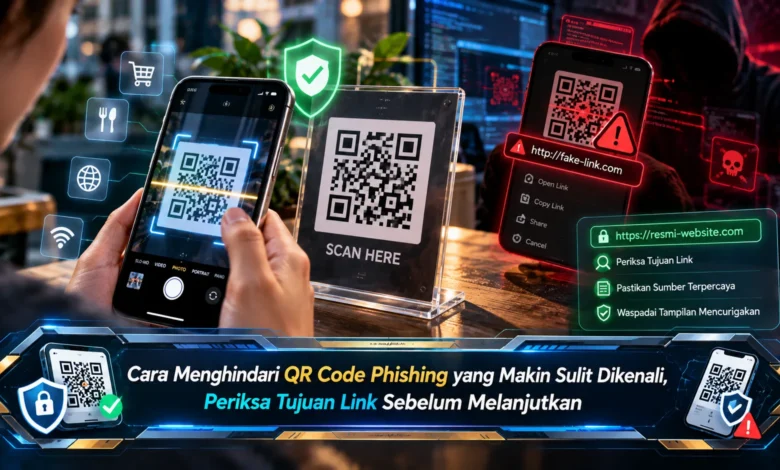
Serangan phishing melalui QR Code mengeksploitasi kemudahan QR dalam membawa pengguna menuju sebuah alamat web. Dibandingkan tautan tertulis yang dapat dibaca terlebih dahulu, kode QR tidak menunjukkan secara jelas halaman yang akan dibuka.
Kondisi tersebut dapat membuat QR berbahaya terlihat meyakinkan, terutama jika dipasang pada poster atau pesan yang dibuat menyerupai layanan terpercaya. Pengguna karena itu tidak sebaiknya menilai keamanan hanya berdasarkan tampilan QR. Kebiasaan mengecek domain yang ditampilkan menjadi bagian penting dari penggunaan TEKNOLOGI secara aman.
Periksa Tujuan Link Sebelum Membuka Halaman
Setelah kamera berhasil memindai sebuah kode QR, jangan terburu buru mengetuk tautan tujuan. Pratinjau tautan yang tersedia pada perangkat dapat digunakan untuk memeriksa alamat yang akan dikunjungi.
Cermati alamat situs dengan teliti karena perubahan kecil dapat membuat alamat berbeda dari situs resmi. Kesalahan ejaan, susunan karakter yang janggal, domain asing, maupun nama yang menyerupai merek tertentu merupakan tanda bahwa pengguna perlu melakukan verifikasi tambahan. Apabila domain tidak sesuai dengan yang diharapkan, tutup hasil pemindaian dan gunakan kanal resmi.
Jangan Terkecoh Hanya Karena Ada HTTPS
Ada pengguna yang beranggapan bahwa alamat yang menggunakan HTTPS selalu bebas dari phishing. Padahal, HTTPS terutama melindungi komunikasi antara browser dan situs dan bukan jaminan bahwa situs tersebut milik layanan yang dimaksud.
Situs palsu tetap dapat memiliki koneksi HTTPS, sehingga nama domain tetap perlu diperiksa. Fokuslah pada domain yang sebenarnya sebelum melakukan login atau mengirim informasi sensitif. Kebiasaan memeriksa URL bersama fitur keamanan browser dapat membantu pengguna mengambil keputusan lebih aman.
Lindungi Password dan Kode Verifikasi dari Halaman Palsu
Pengguna perlu lebih berhati hati ketika hasil pemindaian meminta informasi akun. Password, PIN, kode OTP, dan informasi akun merupakan informasi yang dapat disalahgunakan apabila jatuh ke pihak yang salah.
Jika sebuah QR meminta login secara mendadak, hindari menggunakan link tersebut dan akses layanan melalui kanal terpercaya. Situs dapat diakses melalui bookmark yang sebelumnya sudah dipercaya sehingga ketergantungan terhadap tautan QR yang belum terverifikasi dapat dikurangi.
QR Fisik Juga Perlu Diverifikasi dengan Teliti
QR Code pada tempat umum dapat ditemukan pada menu, papan informasi, tempat pembayaran, serta materi promosi. Kemudahan tersebut memang praktis, tetapi QR yang akan dipindai sebaiknya diperiksa terlebih dahulu.
Amati apakah terdapat lapisan yang menutupi kode sebelumnya. Tempelan mencurigakan, perubahan permukaan, maupun desain yang tidak selaras dapat menjadi alasan untuk melakukan konfirmasi. Konfirmasikan kode kepada staf resmi apabila kode tampak berbeda dari informasi di sekitarnya.
Jangan Konfirmasi Transaksi Sebelum Memeriksa Tujuan
Pembayaran menggunakan kode QR sebaiknya disertai verifikasi detail tujuan transaksi. Sesudah QR berhasil dipindai, pastikan tujuan pembayaran sesuai dengan pihak yang seharusnya menerima dana.
Apabila informasi merchant terasa tidak sesuai, hindari menekan tombol konfirmasi. Periksa kembali dengan penyedia layanan untuk memastikan QR yang digunakan memang benar. Waktu singkat untuk mencocokkan detail dapat membuat penggunaan TEKNOLOGI pembayaran menjadi lebih aman.
Jangan Terburu Buru karena Hadiah atau Ancaman Akun
Modus phishing sering menggunakan rasa panik, penasaran, atau tekanan waktu. QR dapat dikirim bersama pesan yang mengklaim akun bermasalah atau menjanjikan keuntungan yang harus segera diklaim.
Saat menemukan pesan semacam itu, jangan langsung mengikuti instruksi yang diberikan. Akses akun secara langsung tanpa menggunakan QR tersebut untuk melihat apakah benar terdapat masalah pada akun. Kebiasaan melakukan verifikasi melalui kanal lain dapat mengurangi efektivitas manipulasi berbasis urgensi.
Kesimpulan
Mengurangi risiko QR Code phishing dapat dilakukan dengan lebih teliti terhadap URL hasil pemindaian. Alamat situs, sumber kode, permintaan kredensial, dan identitas tujuan pembayaran perlu diperiksa sebelum pengguna melanjutkan. HTTPS saja tidak membuktikan bahwa halaman resmi, sehingga pemeriksaan URL tidak boleh dilewatkan. Pembaruan perangkat, perlindungan browser, dan fitur keamanan dapat menjadi lapisan tambahan bagi kebiasaan tersebut. Semakin konsisten kebiasaan pemeriksaan dilakukan, semakin kecil kemungkinan keputusan dibuat secara terburu buru. Bagikan kebiasaan aman ini kepada orang terdekat agar pemanfaatan TEKNOLOGI QR tetap praktis sekaligus aman.