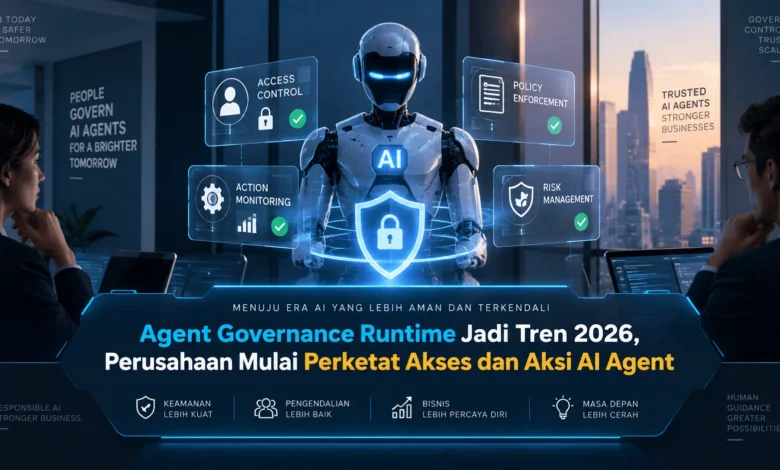
Penggunaan AI agent pada 2026 semakin mengarah pada sistem yang mampu mengakses data, menggunakan tool, menjalankan workflow, dan mengambil tindakan secara lebih mandiri. Kondisi ini membuat perusahaan perlu memikirkan bukan hanya kecerdasan agent, tetapi juga bagaimana setiap akses dan aksinya dapat dikendalikan selama proses berlangsung. Agent Governance Runtime menjadi pendekatan yang semakin relevan dalam perkembangan TEKNOLOGI karena menawarkan kontrol yang lebih dekat dengan tahap eksekusi AI agent.
AI Agent Mendorong Lahirnya Kontrol Eksekusi yang Lebih Ketat
Meningkatnya penggunaan AI agent membuat organisasi membutuhkan mekanisme pengawasan yang aktif sepanjang proses eksekusi. Aturan statis pada tahap konfigurasi tidak selalu mampu menangani perubahan konteks ketika agent sedang bekerja. Runtime governance untuk AI agent mencoba memastikan kebijakan dapat diterapkan saat sebuah operasi akan dijalankan.
Pendekatan tersebut menjadi semakin penting ketika satu agent dapat berinteraksi dengan banyak sistem. Satu agent dapat menggunakan berbagai fungsi untuk menyelesaikan rangkaian pekerjaan. Jika kontrol akses terlalu longgar, risiko penggunaan tool di luar kebutuhan dapat meningkat.
Perusahaan Mulai Memperketat Permission AI Agent
Hak akses merupakan fondasi penting dalam menjaga agent tetap berada dalam ruang tugasnya. Prinsip least privilege dapat digunakan untuk memberikan hak minimum yang dibutuhkan. Jika agent hanya bertugas membaca informasi, permission write dan delete dapat tetap ditutup.
Kontrol akses dapat dibuat lebih rinci hingga resource dan operasi yang boleh digunakan. Agent keuangan dapat memiliki akses berbeda dengan agent layanan pelanggan. Dalam penggunaan TEKNOLOGI AI berskala besar, hak yang terstruktur dapat membantu perusahaan mempertahankan batas keamanan yang jelas.
Tool Control Membatasi Aksi yang Bisa Dilakukan Agent
Tool access memberikan AI agent kemampuan untuk bergerak dari sekadar memberikan jawaban menuju menjalankan tindakan. Kemampuan tersebut memberikan manfaat besar tetapi juga membutuhkan kontrol yang lebih ketat. Dalam penerapan yang terkendali, perusahaan dapat menggunakan allowlist untuk menentukan tool yang memang boleh dipakai.
AI yang digunakan untuk analisis tidak perlu memiliki fungsi perubahan permission. Operasi kritis dapat dibuat tidak tersedia sampai syarat keamanan tertentu terpenuhi. Dengan kontrol fungsi yang terstruktur, perusahaan dapat menjaga kemampuan agent tetap sesuai tujuan.
Runtime Policy Membuat Governance Lebih Dinamis
Agent Governance Runtime dapat menggunakan policy engine untuk mengevaluasi operasi sebelum benar benar dijalankan. Pemeriksaan dapat mempertimbangkan identitas agent, role, resource, jenis tindakan, serta tingkat risiko. Dengan pemeriksaan kontekstual, keputusan tidak hanya bergantung pada permission statis.
Ketika permintaan berada dalam batas tugas agent, runtime dapat mengizinkan eksekusi. Sebaliknya, permintaan dengan privilege yang tidak sesuai dapat ditolak. Untuk aktivitas tertentu, sistem dapat meminta persetujuan tambahan. Model tersebut membuat kebijakan tidak hanya menjadi aturan tertulis.
Audit Log dan Observability Membuat Aktivitas Agent Bisa Ditelusuri
Ketika AI agent mulai menjalankan tindakan secara mandiri perusahaan membutuhkan kemampuan untuk mengetahui apa yang sebenarnya terjadi. Jejak audit dapat menyimpan informasi mengenai permission, tool call, waktu aktivitas, serta keputusan policy. Rekaman tersebut membantu memberikan transparansi terhadap perjalanan sebuah workflow.
Monitoring runtime dapat membantu perusahaan memahami perilaku agent dari waktu ke waktu. Jika agent menghasilkan banyak permintaan yang ditolak policy, aktivitas tersebut dapat ditandai untuk diperiksa. Kombinasi audit log dan observability membuat governance menjadi lebih transparan dan terukur.
Persetujuan Manusia Tetap Penting untuk Aksi Sensitif
Otomatisasi tidak harus memberikan kebebasan penuh terhadap setiap operasi. Operasi sederhana dapat diberikan tingkat otonomi yang lebih besar. Namun, tindakan dengan dampak tinggi dapat membutuhkan human approval.
Tindakan terhadap resource kritis dapat memerlukan konfirmasi sebelum agent memperoleh izin. Sistem dapat menggunakan mekanisme persetujuan berbeda untuk setiap kategori tindakan. Dengan cara tersebut, perusahaan dapat memanfaatkan otomatisasi tanpa menyerahkan seluruh kewenangan kepada agent.
Kesimpulan
Agent Governance Runtime menjadi semakin relevan pada 2026 karena perusahaan membutuhkan kontrol yang mengikuti setiap akses dan aksi AI agent. Dengan menerapkan permission minimum, pembatasan tool, validasi runtime, pencatatan aktivitas, monitoring, serta persetujuan manusia, perusahaan dapat memberikan ruang kerja kepada agent tanpa membuka kewenangan secara berlebihan. Dalam pertumbuhan TEKNOLOGI AI otonom, pengawasan terhadap permission dan aksi dapat membantu membangun sistem AI yang lebih aman dan dapat dipertanggungjawabkan. Sampaikan pendapat Anda tentang cara perusahaan mengendalikan AI agent agar pembahasan tentang keamanan TEKNOLOGI AI semakin luas.