Cara Mengamankan AI Agent Permissions untuk Mencegah Privilege Escalation pada Sistem Agentic AI

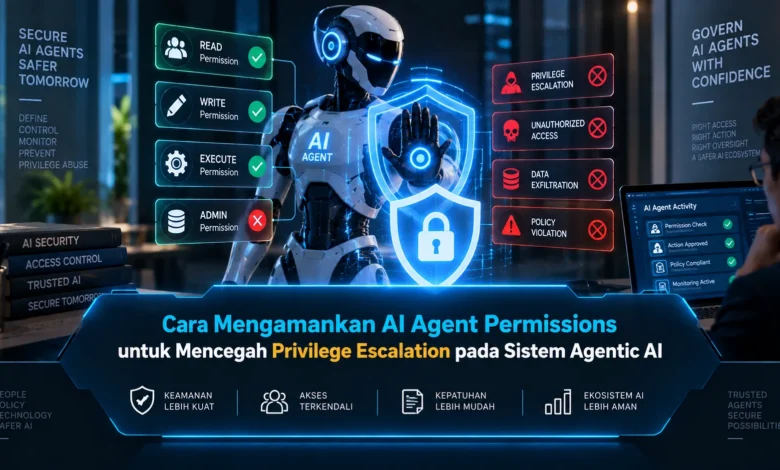
Sistem agentic AI memungkinkan AI agent menggunakan tool, membaca data, berinteraksi dengan API, dan menjalankan berbagai tindakan secara lebih mandiri. Kemampuan tersebut membawa manfaat besar bagi otomatisasi, tetapi permission yang tidak dikendalikan dengan baik dapat meningkatkan risiko privilege escalation. Karena itu, pengamanan AI Agent Permissions perlu menjadi bagian utama dari arsitektur TEKNOLOGI agar setiap agent hanya memiliki akses yang benar benar diperlukan untuk menjalankan tugasnya.
Least Privilege Menjadi Dasar Keamanan AI Agent Permissions
Least privilege membantu memastikan setiap AI agent hanya memperoleh akses yang memang dibutuhkan. Hak akses tidak perlu dibuka secara luas hanya untuk mempermudah konfigurasi. Jika agent hanya membutuhkan kemampuan membaca data, akses administratif dapat dikeluarkan dari ruang lingkup agent.
Kontrol permission perlu menjangkau setiap layanan dan fungsi yang terhubung dengan sistem. Sistem dapat menentukan fungsi yang benar benar boleh dipanggil oleh agent. Melalui kontrol akses yang lebih spesifik, peluang agent memperoleh kewenangan di luar tugas dapat diperkecil.
Role Based Access Control Membuat Permission Lebih Terstruktur
RBAC membantu administrator menyusun hak akses sesuai peran yang dijalankan oleh AI. Agent layanan pelanggan dapat menggunakan role yang berbeda dari agent administratif. Dengan pemisahan tersebut, hak akses tidak perlu diberikan secara individual tanpa struktur yang jelas.
Struktur peran sebaiknya membedakan akses biasa dengan akses administratif. Akses terhadap dokumen tidak perlu membuka hak untuk mengelola akun pengguna. Pembagian akses yang lebih rinci dapat membantu menjaga TEKNOLOGI AI tetap berada dalam batas keamanan yang telah dirancang.
Just in Time Access Mengurangi Privilege yang Terus Terbuka
Hak dengan tingkat risiko tinggi dapat disediakan hanya ketika benar benar diperlukan. Pendekatan just in time access memungkinkan privilege tertentu aktif dalam periode terbatas. Dengan cara tersebut, hak administratif tidak selalu tersedia sepanjang sesi.
Sistem juga dapat meminta validasi ulang ketika agent membutuhkan peningkatan permission. Sistem dapat memeriksa konteks operasi, jenis permission, dan tingkat risiko. Sesudah operasi yang disetujui selesai, permission dapat dicabut secara otomatis. Strategi permission sementara ini membantu menjaga TEKNOLOGI agentic AI tetap memiliki batas kewenangan yang jelas.
Kontrol Tool Menjadi Penghalang Privilege Escalation
Keamanan agentic AI juga bergantung pada bagaimana akses terhadap tool dikendalikan. Satu integrasi dapat menyediakan berbagai operasi dengan tingkat risiko berbeda. Karena itu, agent sebaiknya hanya melihat fungsi yang sesuai dengan kebutuhannya.
Tool dengan privilege tinggi dapat ditempatkan di belakang lapisan pemeriksaan tambahan. AI yang melakukan pencarian tidak perlu memiliki tool perubahan permission. Dengan mengendalikan tool secara granular, TEKNOLOGI AI dapat tetap produktif tanpa membuka terlalu banyak kemampuan eksekusi.
Runtime Policy Memeriksa Permission Sebelum Aksi Dijalankan
Runtime policy memungkinkan setiap permintaan akses dievaluasi tepat sebelum eksekusi. Runtime governance dapat mempertimbangkan kewenangan agent dan sensitivitas tindakan. Jika operasi berada dalam batas role, agent dapat memperoleh izin.
Permintaan yang meningkatkan privilege dapat diarahkan menuju proses persetujuan. Untuk tindakan dengan dampak besar persetujuan dapat dibuat berlapis. Perubahan role, pemberian permission baru, penghapusan data, atau akses terhadap resource kritis dapat ditahan hingga proses persetujuan selesai. Strategi human in the loop tersebut membantu mempertahankan kontrol manusia terhadap privilege penting.
Jejak Aktivitas Membuat Perubahan Permission Mudah Ditelusuri
Pencatatan aktivitas menjadi penting untuk mengetahui bagaimana hak akses digunakan sepanjang workflow. Sistem dapat menyimpan data mengenai siapa yang meminta akses, privilege yang digunakan, target tindakan, dan hasil eksekusi. Catatan tersebut memberikan kemampuan menelusuri perubahan kewenangan secara lebih jelas.
Pemantauan runtime dapat memberikan sinyal ketika pola penggunaan permission berubah. Jika AI sering mencoba menggunakan tool yang berada di luar scope, aktivitas tersebut dapat ditandai untuk diperiksa. Kombinasi audit log, monitoring, dan alert dapat meningkatkan transparansi penggunaan permission.
Penutup
Keamanan permission AI agent membutuhkan kombinasi pembatasan akses, pemeriksaan runtime, serta monitoring yang konsisten. Dengan memadukan kontrol akses, just in time permission, allowlist tool, persetujuan berlapis, dan pencatatan aktivitas, sistem dapat membatasi jalur yang memungkinkan peningkatan privilege. Dalam pertumbuhan TEKNOLOGI AI otonom, pengamanan permission akan menjadi semakin penting untuk menjaga sistem tetap dapat dipercaya. Sampaikan pengalaman Anda dalam mengelola permission pada agentic AI agar pembahasan tentang AI Security semakin luas.