Cara Mengamankan AI Agent Permissions untuk Mencegah Privilege Escalation pada Sistem Agentic AI

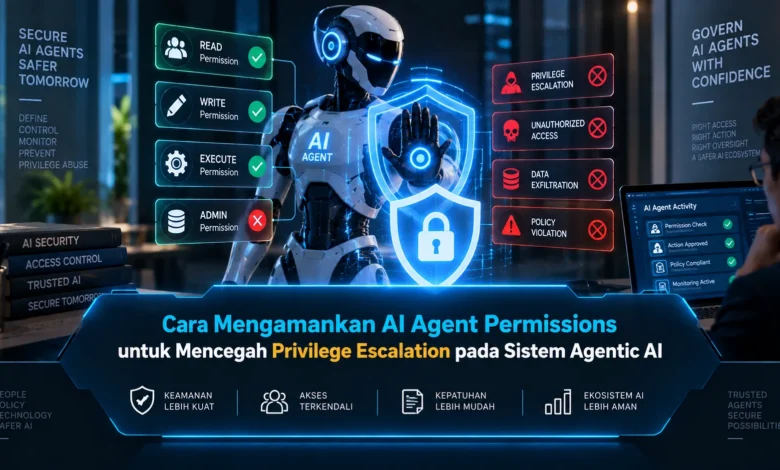
Sistem agentic AI memungkinkan AI agent menggunakan tool, membaca data, berinteraksi dengan API, dan menjalankan berbagai tindakan secara lebih mandiri. Kemampuan tersebut membawa manfaat besar bagi otomatisasi, tetapi permission yang tidak dikendalikan dengan baik dapat meningkatkan risiko privilege escalation. Karena itu, pengamanan AI Agent Permissions perlu menjadi bagian utama dari arsitektur TEKNOLOGI agar setiap agent hanya memiliki akses yang benar benar diperlukan untuk menjalankan tugasnya.
Least Privilege Menjadi Dasar Keamanan AI Agent Permissions
Least privilege membantu memastikan setiap AI agent hanya memperoleh akses yang memang dibutuhkan. Permission sebaiknya ditentukan berdasarkan tugas aktual yang sedang dijalankan. Jika fungsi agent terbatas pada pencarian dan observasi, hak untuk mengubah, menghapus, atau memindahkan resource tidak perlu diberikan.
Least privilege sebaiknya mencakup seluruh resource yang dapat digunakan oleh agent. Sistem dapat menentukan fungsi yang benar benar boleh dipanggil oleh agent. Dengan pembatasan yang rinci, peluang agent memperoleh kewenangan di luar tugas dapat diperkecil.
RBAC Membantu Memisahkan Hak Berdasarkan Peran Agent
Role Based Access Control dapat digunakan untuk mengelompokkan permission berdasarkan fungsi setiap agent. Agent layanan pelanggan dapat menggunakan role yang berbeda dari agent administratif. Dengan pemisahan tersebut, setiap agent memperoleh batas kewenangan yang lebih mudah dipahami.
Role juga perlu dipisahkan berdasarkan tingkat sensitivitas resource. Permission untuk membaca laporan tidak seharusnya otomatis memberikan kemampuan mengubah konfigurasi. Segmentasi permission tersebut dapat membantu menjaga TEKNOLOGI AI tetap berada dalam batas keamanan yang telah dirancang.
Hak Akses Berisiko Tinggi Sebaiknya Tidak Bersifat Permanen
Hak dengan tingkat risiko tinggi dapat disediakan hanya ketika benar benar diperlukan. Hak tambahan dapat tersedia berdasarkan konteks dan kemudian dicabut setelah tugas selesai. Melalui strategi tersebut, permukaan risiko dapat dikurangi ketika akses tambahan sedang tidak diperlukan.
Agent dapat diwajibkan melewati policy tertentu sebelum memperoleh privilege baru. Identitas, role, tujuan tugas, resource, serta durasi akses dapat dievaluasi. Ketika periode akses berakhir, hak tambahan dapat kembali menuju level minimum. Model akses dinamis ini membantu mencegah akumulasi hak yang tidak diperlukan.
Tool Control Mencegah Agent Mengakses Fungsi Berisiko
Keamanan agentic AI juga bergantung pada bagaimana akses terhadap tool dikendalikan. Sebuah tool dapat memiliki fungsi membaca, mengubah, menghapus, atau mengelola resource. Karena itu, sistem dapat mengekspos hanya tool dan fungsi yang telah disetujui.
Tool dengan privilege tinggi dapat ditempatkan di belakang lapisan pemeriksaan tambahan. AI yang melakukan pencarian tidak perlu memiliki tool perubahan permission. Melalui allowlist dan pembatasan fungsi, TEKNOLOGI AI dapat tetap produktif tanpa membuka terlalu banyak kemampuan eksekusi.
Human Approval Melindungi Operasi dengan Privilege Tinggi
Runtime policy memungkinkan setiap permintaan akses dievaluasi tepat sebelum eksekusi. Policy dapat mengevaluasi identitas agent, tujuan tugas, target akses, serta privilege yang diminta. Jika tindakan memenuhi seluruh persyaratan, eksekusi dapat diteruskan.
Operasi sensitif dapat ditahan sampai pihak berwenang memberikan izin. Operasi kritis dapat membutuhkan konfirmasi dari lebih dari satu pihak. Perubahan role, pemberian permission baru, penghapusan data, atau akses terhadap resource kritis dapat ditempatkan di belakang approval yang lebih ketat. Model tersebut membantu mempertahankan kontrol manusia terhadap privilege penting.
Observability Memperkuat Pengawasan AI Agent
Pencatatan aktivitas menjadi penting untuk mengetahui bagaimana hak akses digunakan sepanjang workflow. Sistem dapat menyimpan data mengenai siapa yang meminta akses, privilege yang digunakan, target tindakan, dan hasil eksekusi. Catatan tersebut memberikan dasar yang lebih kuat untuk investigasi.
Observability membantu mendeteksi perilaku agent yang berbeda dari aktivitas normal. Jika agent berulang kali meminta role lebih tinggi, aktivitas tersebut dapat ditandai untuk diperiksa. Integrasi logging dengan pemantauan runtime dapat memperkuat keamanan TEKNOLOGI agentic AI secara berkelanjutan.
Penutup
Keamanan permission AI agent membutuhkan kombinasi pembatasan akses, pemeriksaan runtime, serta monitoring yang konsisten. Dengan memadukan kontrol akses, just in time permission, allowlist tool, persetujuan berlapis, dan pencatatan aktivitas, organisasi dapat memperkecil peluang agent memperoleh kewenangan di luar tugasnya. Pada perkembangan TEKNOLOGI berbasis agent, kemampuan mengatur dan mengaudit akses dapat membantu membangun sistem yang lebih bertanggung jawab. Bagikan pandangan Anda mengenai keamanan AI Agent Permissions agar diskusi mengenai governance sistem agentic AI semakin bermanfaat.