Secure Autonomous Agent Runtime Dorong Generasi Baru AI Agent, Kontrol Identitas dan Tool Jadi Lebih Ketat

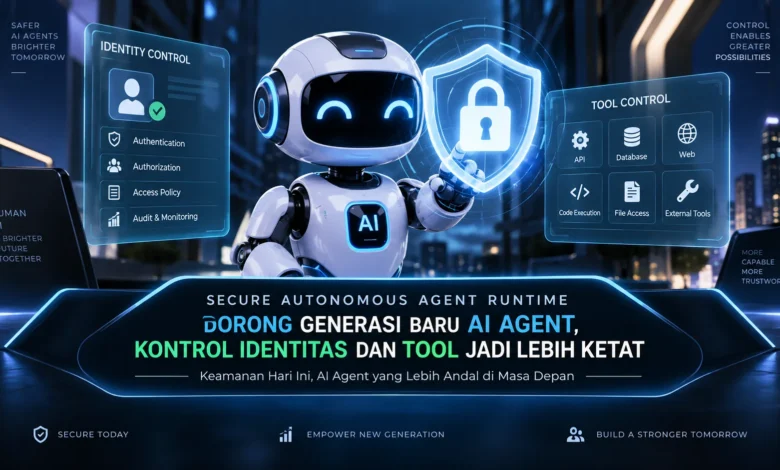
AI Agent pada 2026 bergerak menuju tingkat kemandirian yang semakin tinggi dengan kemampuan merencanakan tugas, menggunakan tool, mengakses data, hingga menjalankan serangkaian tindakan secara otomatis. Kemampuan tersebut juga membawa tantangan keamanan baru karena setiap agen membutuhkan identitas, hak akses, dan batas penggunaan tool yang jelas. Secure Autonomous Agent Runtime menjadi pendekatan penting dalam perkembangan TEKNOLOGI AI karena memungkinkan agen tetap produktif sekaligus bekerja dalam lingkungan yang terisolasi, terpantau, dan memiliki aturan akses yang lebih ketat.
Otonomi AI Mendorong Kebutuhan Runtime yang Lebih Terkontrol
Lingkungan runtime aman untuk AI Agent dibutuhkan ketika sistem agentic dapat melakukan semakin banyak tindakan. Ketika AI sebatas memberikan informasi, kontrol keamanan cenderung lebih sederhana. Situasinya berubah ketika agen dapat memanggil API, membaca file, dan menggunakan tool.
Runtime yang aman dapat membatasi tindakan AI berdasarkan kebijakan yang sudah ditentukan. Pendekatan tersebut membuat kemandirian agen tetap dapat berjalan bersama pengendalian. Seiring kemajuan TEKNOLOGI kecerdasan buatan, runtime menjadi fondasi yang membantu menjaga proses eksekusi.
Setiap Agen Membutuhkan Identitas yang Jelas
Apabila sistem menggunakan sejumlah agen sekaligus, identitas menjadi komponen penting untuk menentukan siapa boleh melakukan apa. Tiap agen yang aktif bisa diberikan profil akses sesuai fungsi yang dijalankan, sehingga hak akses tidak harus dibagikan secara luas.
Sistem yang bekerja sebagai pembaca data misalnya dapat dibatasi tanpa izin melakukan perubahan. Adapun sistem dengan tanggung jawab lainnya, permission dapat diatur sesuai sumber daya yang benar benar diperlukan. Pengaturan berbasis identitas dapat memperkecil akses yang tidak diperlukan.
Hak Minimum Menjaga AI Tetap dalam Ruang Kerjanya
Pendekatan permission terbatas dapat menjadi pasangan penting bagi sistem identitas agen. Daripada membuka semua kemampuan kepada setiap agen, runtime dapat membuka tool berdasarkan kebutuhan pekerjaan.
Apabila pekerjaan sebatas mengambil informasi, sistem dapat membatasi akses hanya pada operasi pembacaan. Ketika agen ingin melakukan perubahan penting, runtime dapat menerapkan pemeriksaan kebijakan yang lebih ketat. Berkat pembatasan semacam ini, kesalahan atau tindakan tidak sesuai dapat dikendalikan pada tingkat permission.
Secure Runtime Membatasi Cara AI Menggunakan Tool
Kemampuan menggunakan tool memperluas fungsi agen karena agen mampu menjalankan pekerjaan di luar proses reasoning. Aplikasi, layanan jaringan, penyimpanan data, serta API dapat membuat AI Agent semakin berguna, tetapi sekaligus memperbesar pentingnya kontrol keamanan.
Sistem pengendali agen mampu membuat daftar kemampuan yang boleh digunakan. Lapisan keamanan tersebut bisa mengatur kondisi penggunaan sebuah tool. Dengan demikian, memiliki akses ke sebuah tool tidak selalu berarti agen bebas menggunakannya untuk semua tindakan, sehingga aktivitas AI menjadi lebih terarah.
Audit dan Observability Membuat Tindakan Agen Bisa Ditelusuri
Pembatasan akses sebaiknya dilengkapi observability agar setiap tindakan penting bisa ditelusuri. Sistem monitoring dapat merekam tool yang digunakan dalam suatu proses, beserta jejak penting dari pekerjaan yang dilakukan.
Ketika sebuah tindakan melanggar pola yang diharapkan, catatan tersebut dapat memberikan konteks untuk melakukan evaluasi. Engineer serta pengelola sistem kemudian dapat menyesuaikan permission berdasarkan temuan. Sistem audit yang jelas membuat TEKNOLOGI AI Agent dapat dikembangkan dengan pengawasan yang lebih baik.
Penutup
Secure runtime membuka jalan bagi AI Agent yang lebih mandiri tetapi tetap terkontrol. Ketika agen memperoleh kemampuan menggunakan lebih banyak tool, kontrol identitas, permission, dan tool menjadi semakin penting. Permission terstruktur, kontrol kemampuan, pemantauan, dan identitas agen dapat membangun perlindungan berlapis.
Bagi pemerhati TEKNOLOGI, perubahan ini menunjukkan bahwa masa depan AI bukan hanya mengenai kecerdasan model. Agen otonom masa depan akan dinilai bukan hanya dari tingkat kemandirian yang dapat dicapai, tetapi juga dari kemampuan sistem menjaga penggunaan tool tetap aman. Developer dapat terus mempelajari arsitektur keamanan AI Agent agar siap menghadapi perubahan sistem otonom berikutnya.