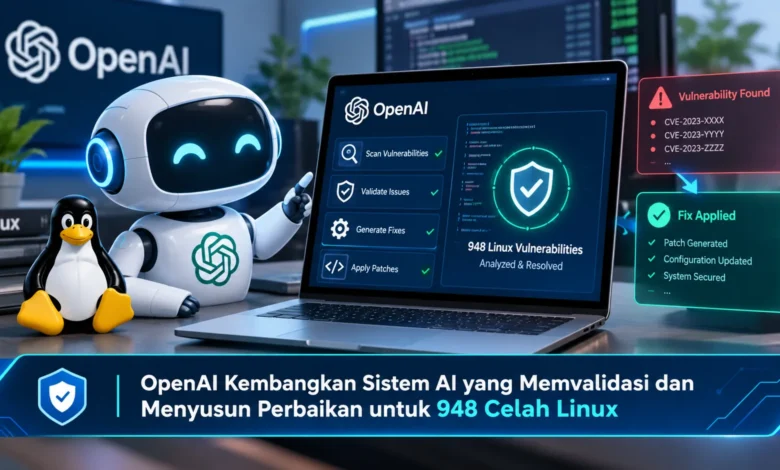
OpenAI mengumumkan pengembangan sistem kecerdasan buatan yang mampu menemukan, memvalidasi, dan menyusun usulan perbaikan untuk 948 kerentanan keamanan pada kernel Linux. Penelitian yang dipublikasikan pada 4 November 2026 ini menunjukkan bagaimana teknologi AI dapat membantu mempercepat proses audit perangkat lunak berskala besar. Dalam pengujiannya, sistem tersebut menganalisis 2.308 kandidat masalah keamanan dan berhasil mereproduksi 1.724 kerentanan secara dinamis. Sebanyak 948 kerentanan di antaranya terbukti memungkinkan peningkatan hak akses lokal melalui pengujian terkontrol. Hasil tersebut membuka peluang baru dalam pengembangan keamanan siber otomatis, meskipun seluruh perbaikan tetap memerlukan pemeriksaan dan persetujuan pengelola Linux.
OpenAI Memperkenalkan Sistem AI untuk Penelitian Keamanan Kernel Linux
Perusahaan pengembang kecerdasan buatan OpenAI mengumumkan sebuah rangkaian agen kecerdasan buatan yang dikembangkan guna menemukan berbagai kerentanan pada komponen inti Linux. Melalui pendekatan tersebut, proses pemeriksaan kode perangkat lunak dapat melengkapi penelitian manual yang membutuhkan pemeriksaan mendalam. Sistem yang dikembangkan memadukan beberapa tahapan penting, mulai dari analisis kode sumber, validasi kerentanan, penilaian dampak keamanan, hingga penyusunan usulan perbaikan. Kombinasi kemampuan tersebut memberikan kemungkinan untuk meningkatkan efisiensi audit sistem.
Proyek keamanan berbasis AI ini dipublikasikan pada 4 November 2026 dengan pembahasan mengenai kemampuan AI dalam mendukung penanganan celah keamanan. Dalam percobaan yang dilakukan, OpenAI menggunakan model keamanan siber yang belum dirilis. Model tersebut dijalankan melalui alur kerja otomatis yang mampu menjalankan berbagai tugas secara berurutan dan sistematis. Walaupun kemampuan otomatisasinya tinggi, hasil penelitian masih memerlukan penilaian ahli. Langkah tersebut penting untuk memastikan kualitas laporan dan kesesuaian usulan perbaikan sebelum diproses melalui mekanisme perbaikan resmi.
Teknologi Audit Otomatis Mempercepat Pemeriksaan Kode Linux
Salah satu pencapaian utama adalah identifikasi 2.308 kandidat masalah keamanan pada komponen inti sistem operasi Linux. Untuk memulai pemeriksaan, sistem memanfaatkan kelompok AI bernama Scout untuk memilih komponen yang relevan. Proses tersebut menemukan 5.034 target pemeriksaan yang mencakup sekitar 2,8 juta baris kode. Jumlah tersebut mewakili sekitar tujuh persen dari total basis kode kernel yang diperiksa. Metode pemilihan prioritas tersebut bertujuan memusatkan sumber daya AI pada komponen yang dapat dijangkau pengguna berhak akses rendah.
Setelah target ditentukan, agen Analyst mulai memeriksa bagian perangkat lunak tersebut untuk mengidentifikasi pola kerentanan. Dalam waktu sekitar 12 jam, sistem mencatat 2.308 kandidat temuan setelah penyaringan laporan yang berulang. Namun demikian, setiap laporan awal tidak otomatis membuktikan adanya celah yang dapat dimanfaatkan. Metode audit berbasis pembacaan kode memiliki kemungkinan temuan positif palsu. Untuk mengurangi ketidakpastian, OpenAI melanjutkan pengujian melalui validasi dinamis. Tahapan tersebut berperan besar untuk memastikan laporan memiliki bukti teknis.
Cara Agen AI Memastikan Temuan Keamanan Linux Benar-Benar Terjadi
Pada tahap validasi, OpenAI menggunakan agen triage untuk membuktikan perilaku bermasalah melalui komputer virtual khusus penelitian. Metode tersebut membantu sistem mendeteksi apakah masalah yang dilaporkan memiliki bukti nyata. Dalam prosesnya, sistem memanfaatkan lingkungan kernel dengan pendeteksi gangguan memori untuk mengamati kemungkinan kerusakan memori. Data yang diperoleh menunjukkan keberhasilan mereproduksi 1.724 kerentanan dari laporan potensial sebelumnya. Tingkat keberhasilan ini setara sekitar 74,7 persen.
Kemampuan mereproduksi ribuan masalah memberikan manfaat besar dalam penelitian keamanan sistem operasi. Dengan adanya bukti nyata, peneliti dapat menentukan prioritas masalah yang berpotensi menimbulkan dampak besar. Meskipun laporan telah memiliki bukti teknis, setiap masalah tidak selalu memungkinkan pengambilalihan sistem. Kategori temuan tertentu mungkin menyebabkan gangguan layanan, sementara masalah lainnya mungkin memungkinkan perubahan tingkat privilese. Oleh sebab itu, proses penilaian keamanan masih membutuhkan analisis mendalam.
Sistem AI Mengidentifikasi Kerentanan Privilege Escalation pada Kernel
Melalui penilaian keamanan lanjutan, OpenAI mengidentifikasi 948 kerentanan unik dalam kategori local privilege escalation atau LPE. Celah peningkatan privilese lokal memiliki risiko berupa pengguna yang beroperasi dengan izin rendah untuk meningkatkan tingkat privilese sistem. Dalam sistem Linux, hak akses root memungkinkan pengelolaan komponen sistem penting. Oleh sebab itu, kerentanan LPE menjadi prioritas dalam penelitian keamanan. Walaupun celah tersebut berbahaya, serangan lokal umumnya memerlukan kondisi akses tertentu.
Dalam pengujian tersebut, sistem AI menyusun demonstrasi teknis untuk menilai apakah kerentanan dapat dimanfaatkan. Hasil pengujian memperlihatkan bahwa agen AI berhasil membedakan 948 kerentanan peningkatan akses. Untuk setiap masalah tersebut, sistem menyusun kandidat perbaikan kode. Pencapaian penelitian ini menunjukkan potensi AI untuk menghubungkan penemuan kerentanan dengan perbaikan. Kendati sistem mampu menghasilkan usulan perbaikan, angka 948 tidak menunjukkan semua patch sudah diterapkan. Penerapan perbaikan resmi tetap membutuhkan proses peninjauan.
Kolaborasi Agen AI dan Maintainer dalam Menangani Celah Linux
Di samping melakukan validasi keamanan, sistem OpenAI dikembangkan untuk membuat kandidat patch yang bertujuan memperbaiki kelemahan. Proses tersebut didasarkan pada pemeriksaan bagian kode yang bermasalah. Ketika akar kerentanan telah diidentifikasi, agen AI membuat usulan perbaikan yang bertujuan menutup celah keamanan. Sepanjang proses penyusunan, sistem memperhatikan konvensi kode di sekitarnya. Selain itu, kandidat perbaikan diperiksa melalui analisis tambahan. Pendekatan tersebut berpotensi mempercepat penyediaan bahan evaluasi bagi pengelola kernel Linux.
Kendati proses pembuatan kandidat berjalan otomatis, keputusan akhir harus melalui pemeriksaan ahli. Peneliti keamanan mengevaluasi hasil pengujian bersama kandidat patch yang disusun. Tahapan evaluasi manusia ini bertujuan memeriksa apakah patch sesuai standar pengembangan Linux. OpenAI menyatakan bahwa berbagai laporan kerentanan dan kandidat patch telah diproses melalui koordinasi dengan komunitas Linux. Koordinasi dengan pengelola kernel berfokus lebih dahulu pada celah yang serius. Pendekatan bertahap ini bertujuan mendukung penanganan yang aman sebelum informasi sensitif diumumkan secara terbuka.
Kesimpulan Pengembangan AI OpenAI untuk Keamanan Kernel Linux
Inovasi kecerdasan buatan untuk kernel Linux menandai perkembangan signifikan dalam pengembangan keamanan siber modern. Melalui satu rangkaian penelitian, OpenAI berhasil menemukan 2.308 kandidat kerentanan, membuktikan 1.724 kerentanan melalui pengujian, dan menyusun perbaikan untuk 948 celah LPE. Kemampuan yang ditunjukkan memperlihatkan potensi bagaimana AI berpotensi meningkatkan efisiensi audit. Walaupun sistem menunjukkan hasil besar, setiap patch harus melalui evaluasi sebelum diterapkan.
Pada masa depan keamanan perangkat lunak, teknologi serupa dapat mendukung proses pemeriksaan kerentanan pada berbagai proyek sumber terbuka. Namun demikian, penerapan keamanan harus melibatkan pengelola proyek antara peneliti keamanan. Untuk organisasi yang mengoperasikan server Linux, langkah perlindungan utama masih melibatkan pemeliharaan sistem berkala. Berkat kerja sama antara otomatisasi dan evaluasi ahli, keamanan perangkat lunak berpotensi semakin kuat. Dari sudut pandang Anda, apakah sistem AI untuk menemukan kerentanan akan membantu meningkatkan keamanan digital? Ceritakan pemikiran Anda mengenai perkembangan teknologi audit perangkat lunak otomatis.