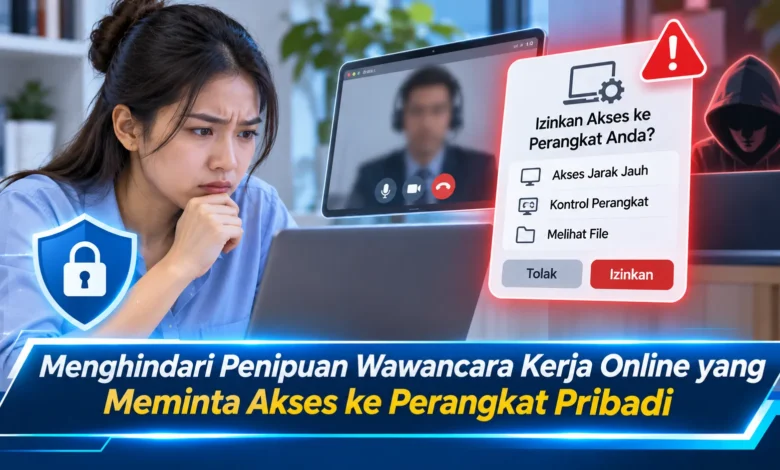
Wawancara kerja online semakin umum digunakan perusahaan untuk menyeleksi calon karyawan tanpa harus melakukan pertemuan langsung. Namun, kemudahan tersebut juga dimanfaatkan pelaku kejahatan siber untuk menyamar sebagai perekrut dan meminta akses ke laptop, komputer, atau smartphone milik pelamar. Modus ini dapat melibatkan aplikasi remote access, tautan palsu, hingga perangkat lunak berbahaya yang berpotensi mencuri informasi pribadi. Dalam perkembangan TEKNOLOGI rekrutmen digital, memahami perbedaan antara prosedur wawancara resmi dan permintaan mencurigakan menjadi langkah penting. Dengan mengenali tanda penipuan sejak awal, pencari kerja dapat melindungi data, akun, serta perangkat pribadi tanpa mengabaikan peluang pekerjaan yang sebenarnya.
Cara Pelaku Menyamar sebagai Perekrut untuk Mengendalikan Laptop Pelamar
Kejahatan digital yang menyasar pencari kerja merupakan salah satu bentuk penyalahgunaan kepercayaan melalui komunikasi digital. Melalui pendekatan yang digunakan, penipu menyamar sebagai staf sumber daya manusia untuk meyakinkan pelamar mengenai proses seleksi. Pelaku terkadang memanfaatkan nama perusahaan terkenal serta dokumen seleksi yang menyerupai komunikasi perusahaan. Setelah pelamar merasa percaya, pelaku meminta pemasangan aplikasi tertentu dengan dalih persiapan wawancara. Permintaan tersebut dapat menjadi awal penyalahgunaan perangkat.
Faktor yang membuat penipuan ini berisiko adalah calon karyawan mungkin merasa harus segera mengikuti instruksi. Pelaku memanfaatkan kondisi tersebut melalui pesan yang menekankan keterbatasan waktu. Untuk menggambarkan modusnya, pelamar diberi tahu bahwa wawancara akan dibatalkan apabila menolak memberikan akses ke komputer. Tekanan tersebut membuat pelamar mengabaikan tanda bahaya. Dalam proses seleksi yang wajar, perusahaan dapat melakukan wawancara melalui layanan konferensi video dan tidak membutuhkan kendali jarak jauh atas perangkat milik kandidat.
Ciri Perekrut Mencurigakan yang Meminta Akses Komputer
Ciri mencurigakan dalam proses rekrutmen adalah permintaan memasang aplikasi remote access. Perangkat lunak kendali jarak jauh yang sah memiliki manfaat dalam layanan dukungan teknis. Meskipun aplikasinya tidak selalu berbahaya, penggunaan tanpa pengawasan dapat membuka peluang penyusupan. Apabila perekrut meminta kode sesi, pengguna perlu menghentikan proses sementara. Organisasi dengan prosedur rekrutmen profesional dapat mewawancarai kandidat tanpa mengambil alih perangkat.
Ciri berikutnya yang patut dicermati adalah penggunaan domain pengirim yang mencurigakan. Pelaku mungkin menggunakan situs rekrutmen yang meniru tampilan organisasi. Tambahan karakter kecil dapat membuat alamat tampak asli. Selain itu, permintaan mengirim OTP tidak seharusnya diikuti tanpa alasan yang sah. Waspadai pula instruksi mentransfer uang untuk memperoleh pekerjaan. Apabila komunikasi menunjukkan berbagai kejanggalan, hentikan pemberian informasi sensitif sebelum mengambil keputusan berikutnya.
Perbedaan Berbagi Layar dengan Memberikan Kendali Perangkat
Perbedaan teknis yang sering diabaikan adalah berbagi tampilan layar berbeda dari memberikan kendali komputer. Dalam sesi konferensi video biasa, orang yang mengikuti rapat dapat menyaksikan jendela yang dibagikan. Meski hanya menampilkan informasi, pemberitahuan pribadi mungkin muncul secara tidak sengaja. Sebaliknya, pihak lain dapat memperoleh kemampuan mengoperasikan komputer. Kemampuan tersebut meningkatkan risiko penyalahgunaan.
Ketika akses remote diberikan, risiko keamanan menjadi lebih luas. Dalam skenario penipuan, pihak asing berpotensi mengakses file sensitif apabila hak akses yang diberikan mencukupi. Selain itu, penipu mungkin berusaha pemasangan malware tambahan. Ketika komputer terhubung dengan layanan sensitif, risiko terhadap privasi dan keuangan meningkat. Sebagai langkah pencegahan utama, jangan memberikan kode akses remote kepada perekrut yang belum terverifikasi. Pada pertemuan rekrutmen daring, presentasi dokumen dapat dilakukan tanpa menyerahkan kendali komputer.
Strategi Memeriksa Keaslian Lowongan Kerja dan Perusahaan
Ketika menerima undangan seleksi, penting untuk memastikan pihak pengundang benar-benar sah. Langkah sederhana yang dapat diterapkan dengan memeriksa kanal rekrutmen yang dipublikasikan perusahaan. Ketik alamat perusahaan melalui sumber tepercaya, bukan mengandalkan link yang dikirim oleh orang tidak dikenal. Jika lowongan tercantum, periksa kesesuaian jadwal serta deskripsi pekerjaan. Walaupun lowongan resmi ditemukan, pesan yang diterima belum tentu berasal dari perusahaan. Karena itu, gunakan nomor kontak yang tercantum pada situs perusahaan.
Dalam proses verifikasi, pengguna dapat memastikan informasi perwakilan perusahaan, tanggal serta jam seleksi resmi, dan platform komunikasi yang digunakan. Organisasi dengan sistem rekrutmen terstruktur seharusnya mampu memberikan keterangan yang relevan. Apabila seseorang mengaku sebagai staf HRD, identitas tersebut dapat diperiksa melalui kanal resmi. Sebagai perlindungan tambahan, pastikan aplikasi pertemuan berasal dari toko resmi. Hindari memasang file tidak dikenal dengan penjelasan bahwa program khusus wajib dipasang segera.
Langkah Melindungi Laptop dan Data Pribadi dari Penipuan Rekrutmen
Jika pelamar menyadari adanya penipuan, langkah awal adalah memutus komunikasi dengan pelaku. Jika akses remote sedang berlangsung, nonaktifkan akses WiFi atau kabel jaringan untuk membatasi kendali jarak jauh. Pada tahap berikutnya, akhiri sesi remote dan cabut izin akses. Periksa aplikasi yang baru dipasang serta hapus perangkat lunak mencurigakan setelah memastikan fungsinya. Jika malware diduga telah terpasang, penggunaan perangkat sebaiknya dibatasi.
Setelah mengamankan koneksi, langkah berikutnya adalah melindungi akun digital. Lakukan pemulihan melalui perangkat yang tidak terdampak untuk mengganti password akun penting. Mulailah dari akun yang dapat digunakan memulihkan akses lain karena kotak masuk sering menjadi pusat pemulihan identitas. Aktifkan autentikasi multifaktor dan cabut akses dari sesi mencurigakan. Untuk mengurangi risiko yang tersisa, gunakan alat perlindungan perangkat yang diperbarui. Apabila malware memiliki akses administrator, bantuan profesional keamanan komputer dapat dibutuhkan.
Langkah Bijak Melindungi Data Pribadi dari Perekrut Palsu
Ancaman kejahatan siber yang menyasar pencari kerja memperlihatkan risiko nyata dalam perkembangan TEKNOLOGI seleksi karyawan jarak jauh. Pihak tidak bertanggung jawab berpotensi membuat undangan wawancara palsu untuk mengambil informasi melalui izin yang diberikan. Untuk menghindari ancaman tersebut, informasi perekrut sebaiknya diperiksa melalui jalur resmi sebelum memasang perangkat lunak tambahan. Pengguna juga perlu memahami bahwa proses rekrutmen normal dapat dilakukan tanpa mengambil alih komputer. Jika akses mencurigakan sudah terlanjur diberikan, prioritaskan perlindungan data serta pemulihan kredensial. Berkat kesadaran keamanan digital, risiko penyalahgunaan perangkat berpotensi berkurang. Bagaimana menurut Anda mengenai ancaman rekrutmen palsu terhadap pencari kerja? Bagikan pendapat Anda mengenai pentingnya melindungi perangkat pribadi dalam proses rekrutmen.