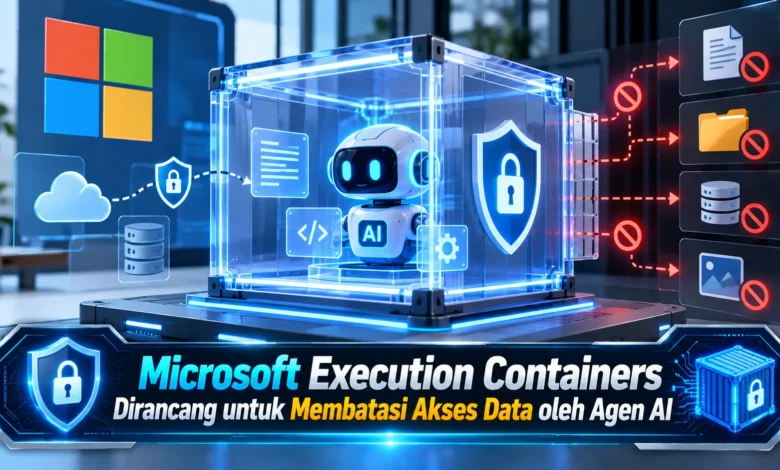
Microsoft memperkenalkan Microsoft Execution Containers (MXC) sebagai teknologi keamanan yang dirancang untuk membatasi akses agen kecerdasan buatan terhadap file, jaringan, dan sumber daya komputer. Melalui pengumuman pada 7 Oktober 2026, Microsoft menyatakan bahwa MXC telah tersedia secara umum dan dapat digunakan untuk menjalankan aktivitas agen AI dalam lingkungan terisolasi. Pendekatan ini menjadi perkembangan penting dalam industri TEKNOLOGI karena agen AI semakin mampu menjalankan perintah, mengelola dokumen, dan menggunakan aplikasi secara mandiri. Dengan pembatasan berbasis kebijakan, organisasi dapat memanfaatkan otomatisasi tanpa harus memberikan seluruh kewenangan pengguna kepada agen yang menjalankan tugas tertentu.
Mengenal Microsoft MXC sebagai Sistem Isolasi Aktivitas AI
Microsoft menghadirkan Microsoft Execution Containers atau MXC sebagai lapisan keamanan untuk menjalankan agen AI. Teknologi terbaru tersebut memungkinkan pengaturan kewenangan melalui kebijakan yang terpisah. Ketika organisasi memanfaatkan otomatisasi, agen AI mampu memproses berkas serta berinteraksi dengan aplikasi. Di sisi lain, akses yang terlalu luas mungkin menyebabkan tindakan di luar kebutuhan pekerjaan. Berkat pengendalian berbasis kebijakan, Microsoft menawarkan perlindungan tambahan ketika agen menjalankan tugas. Pendekatan ini mendukung kebutuhan tata kelola otomatisasi.
Pengenalan kemampuan MXC secara luas disampaikan pada 7 Oktober 2026. Menurut penjelasan pengembang platform Windows, MXC telah tersedia secara umum untuk skenario yang didukung. Melalui platform Windows 11, teknologi tersebut memanfaatkan kemampuan keamanan sistem operasi. Sebagai solusi pengembangan lintas platform, MXC mendukung kontainer proses pada beberapa sistem operasi. Meski tersedia pada beberapa lingkungan, jenis kontainer bergantung pada mekanisme yang tersedia pada platform. Karena itu, pengembang harus memeriksa dukungan teknis sebelum implementasi.
Teknologi Isolasi Berbasis Sistem Operasi pada Microsoft MXC
Dalam pengoperasiannya, MXC menerapkan mekanisme isolasi yang ditentukan melalui aturan. Pengembang dan administrator mampu menetapkan batas penggunaan sumber daya. Kebijakan tersebut diterapkan melalui kemampuan isolasi platform. Dalam praktiknya, agen AI tidak berhak memperluas akses tanpa perubahan kebijakan yang sah. Dalam aktivitas pengembangan perangkat lunak, agen pemrograman dapat memperoleh izin mengubah repositori proyek. Pada saat yang sama, agen tersebut mungkin dibatasi dari mengakses konfigurasi produksi. Pemisahan tersebut membantu menerapkan prinsip hak minimum.
Kebijakan Microsoft Execution Containers meliputi sejumlah komponen pengaturan lingkungan eksekusi. Salah satunya adalah file system, yaitu lokasi yang boleh dibaca atau dimodifikasi. Selain itu, network policy membatasi komunikasi dengan layanan eksternal. Administrator memiliki pilihan untuk menetapkan konfigurasi lingkungan ketika kode dijalankan. Di sisi lain, pengaturan user interface mengatur kemampuan workload berinteraksi dengan desktop. Berkat penyatuan kebijakan ini, organisasi mampu mengurangi akses yang tidak relevan. Meski aturan dapat disusun secara terperinci, efektivitas perlindungan bergantung pada tingkat isolasi yang dipilih.
Perbedaan Process Container dan Session Container pada Windows
Microsoft menyediakan beragam lingkungan eksekusi untuk kebutuhan agen. Jenis kontainer yang digunakan untuk pekerjaan ringan adalah process container yang mengisolasi eksekusi kode pada tingkat proses. Ketika dijalankan melalui platform Windows, process container menggunakan mekanisme keamanan AppContainer. Sementara itu, MXC memanfaatkan sandbox Seatbelt serta Bubblewrap sesuai platform. Model pembatasan tersebut relevan bagi pekerjaan pemrograman otomatis. Berkat isolasi pada tingkat proses, pengembang memiliki opsi perlindungan yang relatif ringan.
Ketika agen memerlukan lingkungan desktop tersendiri, Windows 11 menghadirkan lingkungan eksekusi berbasis sesi. Pendekatan session container memisahkan aktivitas agen dari sesi interaktif pengguna. Dengan pengaturan ini, desktop, clipboard, input, dan antarmuka pengguna tidak otomatis menggunakan lingkungan interaktif pengguna. Sebagai alternatif untuk kebutuhan khusus, MXC juga menyediakan lingkungan WSLc untuk alat berbasis Linux. Untuk skenario berisiko lebih tinggi, tersedia pendekatan MicroVM yang masih bersifat eksperimental. Oleh sebab itu, administrator sebaiknya menguji tingkat isolasi sebelum penerapan produksi.
Cara Microsoft MXC Mencatat Percobaan Akses yang Tidak Diizinkan
Kesulitan yang sering muncul pada pengelolaan agen adalah menentukan sumber daya yang benar-benar dibutuhkan. Jika aturan terlalu ketat, agen berpotensi berhenti ketika mencoba menggunakan sumber daya. Namun apabila aturan terlalu longgar, agen dapat memperoleh kewenangan berlebihan. Dalam mengatasi tantangan itu, MXC mendukung beberapa pendekatan pengujian aturan. Pada pengaturan Enforcement, akses yang tidak diizinkan ditolak oleh lingkungan kontainer. Pilihan Enforcement sesuai ketika kebijakan telah diuji. Berkat penegakan kebijakan, organisasi memiliki pengendalian yang lebih konsisten.
Ketika menggunakan Learning tetap memblokir akses yang belum diberikan, tetapi mencatat percobaan akses tersebut. Informasi hasil pengujian berguna untuk memeriksa mengapa pekerjaan gagal. Di sisi lain, mode Permissive membantu mengamati kebutuhan sumber daya tanpa menegakkan penolakan MXC. Namun perlu diperhatikan, Permissive bukan berarti seluruh aturan keamanan komputer diabaikan. Karena itu, penggunaan Permissive perlu dibatasi untuk evaluasi yang memiliki risiko terukur. Ketika aturan sudah disempurnakan, administrator perlu menguji kembali seluruh fungsi sebelum produksi.
Dukungan Microsoft MXC bagi Pengembang dan Perusahaan
Platform MXC memiliki integrasi dengan beberapa alat otomatisasi. Dalam pengumuman Microsoft, beberapa produk yang sudah memiliki integrasi MXC adalah GitHub Copilot, OpenAI Codex, OpenClaw, Replit, LM Studio, NVIDIA OpenShell, dan Unsloth AI. Dukungan dari ekosistem pengembang ini mencerminkan meningkatnya perhatian terhadap isolasi eksekusi. Ketika menggunakan asisten pemrograman, pengembang bisa memberikan izin menjalankan alat pengujian. Pendekatan tersebut membantu menjaga produktivitas dengan ruang akses terukur. Walaupun integrasi telah diumumkan, pengguna perlu memeriksa versi dan persyaratan fitur.
Tidak hanya menyiapkan isolasi aktivitas, Microsoft mengembangkan pendekatan identitas dan pengelolaan agen. Melalui Microsoft Entra, perusahaan berencana membedakan aktivitas agen dari pengguna manusia. Fungsi atribusi identitas ini berpotensi meningkatkan kejelasan audit. Untuk pengelolaan perusahaan, Microsoft Intune disiapkan untuk membantu administrator mengatur batas aktivitas agen. Layanan tata kelola Agent 365 juga akan diperluas untuk mencakup skenario agen pada perangkat. Walaupun pengembangannya sedang dipersiapkan, sejumlah kemampuan tersebut belum seluruhnya tersedia pada kondisi umum. Dengan mempertimbangkan status pengembangannya, organisasi perlu menyesuaikan jadwal integrasi dengan kemampuan aktual.
Kesimpulan tentang Microsoft Execution Containers
Pengembangan sistem isolasi agen Microsoft menghadirkan pendekatan baru dalam keamanan penggunaan agen AI. Melalui kebijakan yang ditegakkan sistem operasi, MXC dirancang mengurangi kewenangan berlebihan. Organisasi memiliki pilihan untuk mengatur ruang penggunaan agen sesuai pekerjaan. Selain itu, pilihan process container dan session container membantu menyesuaikan perlindungan dengan karakteristik tugas. Meski mekanisme pembatasan dapat meningkatkan keamanan, keberhasilannya tetap bergantung pada konfigurasi yang tepat. Dengan demikian, MXC perlu dipadukan dengan kontrol akses lain.
Dalam ekosistem kecerdasan buatan modern, Microsoft Execution Containers memperlihatkan pentingnya pengendalian akses pada tingkat platform. Semakin banyaknya agen AI memperbesar pentingnya pengawasan tindakan. Berkat pembatasan yang dirancang secara hati-hati, organisasi dapat menjaga produktivitas sambil membatasi akses. Namun demikian, administrator harus mengevaluasi izin ketika kebutuhan berubah. Bagaimana pendapat Anda, apakah pendekatan isolasi berbasis kebijakan akan mempermudah pengendalian aktivitas kecerdasan buatan? Silakan bagikan pendapat Anda tentang masa depan keamanan agen AI.