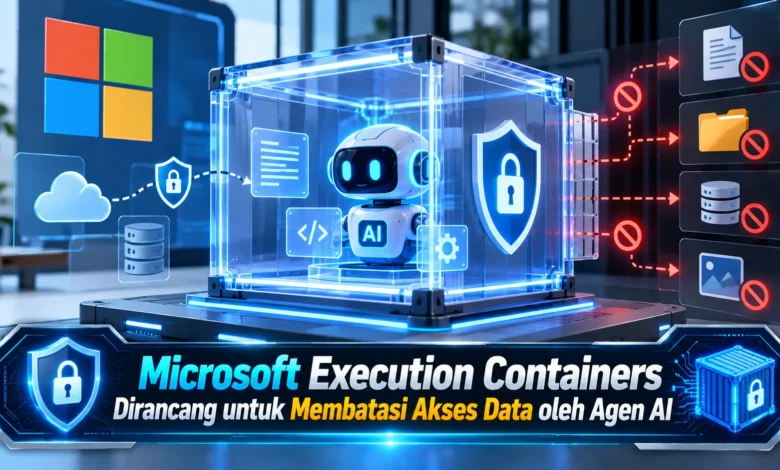
Microsoft memperkenalkan Microsoft Execution Containers (MXC) sebagai teknologi keamanan yang dirancang untuk membatasi akses agen kecerdasan buatan terhadap file, jaringan, dan sumber daya komputer. Melalui pengumuman pada 7 Oktober 2026, Microsoft menyatakan bahwa MXC telah tersedia secara umum dan dapat digunakan untuk menjalankan aktivitas agen AI dalam lingkungan terisolasi. Pendekatan ini menjadi perkembangan penting dalam industri TEKNOLOGI karena agen AI semakin mampu menjalankan perintah, mengelola dokumen, dan menggunakan aplikasi secara mandiri. Dengan pembatasan berbasis kebijakan, organisasi dapat memanfaatkan otomatisasi tanpa harus memberikan seluruh kewenangan pengguna kepada agen yang menjalankan tugas tertentu.
Microsoft Memperkenalkan Execution Containers untuk Keamanan Agen AI
Microsoft menghadirkan Microsoft Execution Containers atau MXC sebagai sistem pembatasan eksekusi untuk perangkat lunak agentic. Teknologi terbaru tersebut dirancang mengendalikan akses terhadap sumber daya komputer. Ketika organisasi memanfaatkan otomatisasi, agen AI dapat membaca dokumen, menjalankan perintah, dan menggunakan berbagai alat. Meskipun kemampuannya bermanfaat, akses yang terlalu luas dapat menimbulkan risiko keamanan. Berkat pengendalian berbasis kebijakan, Microsoft ingin membatasi dampak kesalahan otomatisasi. Model perlindungan tersebut mendukung kebutuhan tata kelola otomatisasi.
Pengumuman Microsoft Execution Containers dipaparkan dalam informasi resmi tanggal 7 Oktober 2026. Menurut penjelasan pengembang platform Windows, MXC telah tersedia secara umum untuk skenario yang didukung. Melalui platform Windows 11, teknologi tersebut memanfaatkan kemampuan keamanan sistem operasi. Sebagai solusi pengembangan lintas platform, MXC mendukung kontainer proses pada beberapa sistem operasi. Meski tersedia pada beberapa lingkungan, jenis kontainer bergantung pada mekanisme yang tersedia pada platform. Karena itu, pengembang harus memeriksa dukungan teknis sebelum implementasi.
Cara Kerja Microsoft Execution Containers dalam Membatasi Akses
Dalam pengoperasiannya, MXC menerapkan pengendalian sumber daya berdasarkan konfigurasi workload. Pihak yang berwenang mengatur sistem bisa menyusun aturan mengenai tindakan yang diizinkan. Konfigurasi keamanan ini ditegakkan oleh mekanisme kontainer. Artinya, agen AI tidak berhak memperluas akses tanpa perubahan kebijakan yang sah. Dalam aktivitas pengembangan perangkat lunak, agen pemrograman dapat memperoleh izin mengubah repositori proyek. Pada saat yang sama, agen tersebut tidak harus memperoleh kewenangan terhadap seluruh sistem. Pemisahan tersebut berpotensi membatasi dampak kesalahan agen.
Pengaturan MXC mencakup sejumlah komponen pengaturan lingkungan eksekusi. Bagian penting pertama adalah file system, yaitu penetapan kewenangan membaca serta menulis data. Selain itu, network policy mengendalikan konektivitas masuk dan keluar. Dalam kebijakan workload, pengelola mampu menetapkan konfigurasi lingkungan ketika kode dijalankan. Untuk interaksi desktop, pengaturan user interface membatasi akses terhadap sumber daya tampilan. Melalui berbagai kontrol tersebut, organisasi mampu mengurangi akses yang tidak relevan. Walaupun kontrolnya cukup luas, efektivitas perlindungan tetap memerlukan konfigurasi yang benar.
Perbedaan Process Container dan Session Container pada Windows
Dalam pengembangan MXC tersedia beragam lingkungan eksekusi untuk kebutuhan agen. Salah satu pilihan utamanya adalah process container yang membatasi proses melalui mekanisme keamanan platform. Pada Windows, process container memanfaatkan AppContainer. Sementara itu, MXC menggunakan Seatbelt pada macOS dan Bubblewrap pada Linux. Model pembatasan tersebut relevan bagi pekerjaan pemrograman otomatis. Dengan demikian, pengembang mampu menerapkan pembatasan berdasarkan kebutuhan workload.
Ketika agen memerlukan lingkungan desktop tersendiri, Windows 11 menghadirkan lingkungan eksekusi berbasis sesi. Jenis kontainer tersebut memisahkan aktivitas agen dari sesi interaktif pengguna. Dengan pengaturan ini, desktop, clipboard, input, dan antarmuka pengguna berada dalam batas isolasi tersendiri. Selain session container, MXC juga memiliki opsi menjalankan workload Linux melalui WSL. Untuk skenario berisiko lebih tinggi, tersedia pendekatan MicroVM yang masih bersifat eksperimental. Oleh sebab itu, administrator harus menyesuaikan kontainer dengan risiko pekerjaan.
Cara Microsoft MXC Mencatat Percobaan Akses yang Tidak Diizinkan
Salah satu tantangan dalam mengatur izin adalah menetapkan kebijakan tanpa mengganggu fungsi aplikasi. Jika aturan terlalu ketat, agen berpotensi berhenti ketika mencoba menggunakan sumber daya. Namun apabila aturan terlalu longgar, agen berpotensi menjangkau informasi yang tidak diperlukan. Sebagai sarana penyempurnaan kebijakan, MXC mendukung beberapa pendekatan pengujian aturan. Pada pengaturan Enforcement, akses yang tidak diizinkan tidak dapat dilanjutkan oleh workload. Pilihan Enforcement ditujukan untuk menjalankan aturan produksi. Berkat penegakan kebijakan, organisasi dapat memastikan operasi agen mengikuti izin yang tersedia.
Dalam pilihan Learning mempertahankan pembatasan terhadap sumber daya yang dilarang, tetapi membuat laporan aktivitas mengenai penolakan. Informasi hasil pengujian dapat menjadi dasar penyesuaian kebijakan. Sementara itu, mode Permissive mencatat akses yang seharusnya diblokir tetapi mengizinkannya oleh kebijakan MXC. Namun perlu diperhatikan, Permissive bukan berarti seluruh aturan keamanan komputer diabaikan. Oleh sebab itu, penggunaan Permissive sebaiknya tidak dianggap setara dengan Enforcement. Setelah kebutuhan diketahui, administrator dapat beralih ke kebijakan penegakan yang lebih ketat.
Integrasi Agen AI dengan Kontrol Keamanan Windows
Platform MXC telah didukung oleh sejumlah pengembang AI. Berdasarkan informasi integrasi yang disampaikan, beberapa produk yang sudah memiliki integrasi MXC adalah GitHub Copilot, OpenAI Codex, OpenClaw, Replit, LM Studio, NVIDIA OpenShell, dan Unsloth AI. Integrasi sejumlah platform AI memberikan pilihan penggunaan MXC dalam beragam pekerjaan. Dalam skenario coding agent, pengembang mampu mencegah pembacaan dokumen di luar proyek. Pembatasan sesuai pekerjaan memungkinkan tugas tetap berjalan berdasarkan izin yang sah. Namun demikian, pengguna perlu memeriksa versi dan persyaratan fitur.
Di samping penggunaan kontainer, Microsoft menambahkan arah pengembangan tata kelola AI. Dengan dukungan identitas Entra yang direncanakan, perusahaan ingin memisahkan tindakan AI dan pemilik akun. Kemampuan tersebut dapat membantu investigasi keamanan. Sementara itu, Microsoft Intune direncanakan mendukung kebijakan pengelolaan kontainer MXC. Layanan tata kelola Agent 365 juga direncanakan memperoleh kemampuan pengawasan agen lokal. Meski arah integrasinya telah diumumkan, sejumlah kemampuan tersebut belum seluruhnya tersedia pada kondisi umum. Karena itu, organisasi harus memeriksa ketersediaan sebelum melakukan penerapan.
Kesimpulan tentang Microsoft Execution Containers
Ketersediaan umum teknologi MXC menunjukkan perkembangan menarik dalam perlindungan data pada aktivitas otomatis. Dengan menggunakan pembatasan akses berbasis kontainer, MXC dirancang mengurangi kewenangan berlebihan. Organisasi memiliki pilihan untuk membatasi interaksi terhadap perangkat dan layanan. Sebagai kemampuan pendukung, pilihan process container dan session container mendukung beragam kebutuhan eksekusi. Walaupun teknologi ini menawarkan manfaat, keberhasilannya tidak menghilangkan kebutuhan pengawasan manusia. Karena alasan tersebut, MXC harus diterapkan bersama praktik tata kelola yang baik.
Untuk masa depan komputasi berbasis agen, Microsoft Execution Containers memperlihatkan pentingnya pengendalian akses pada tingkat platform. Perluasan aktivitas perangkat lunak agentic menuntut mekanisme perlindungan yang dapat diterapkan secara konsisten. Dengan penerapan MXC yang sesuai, organisasi memiliki peluang meningkatkan keamanan penggunaan agen. Namun demikian, administrator sebaiknya melakukan audit serta pengujian berkala. Dari sudut pandang Anda, apakah pendekatan isolasi berbasis kebijakan akan membantu organisasi melindungi informasi sensitif? Mari berbagi pandangan mengenai perkembangan ini tentang peran teknologi kontainer dalam perlindungan informasi.


